Fundamentos sobre qué es un firewall y su relevancia en la seguridad empresarial
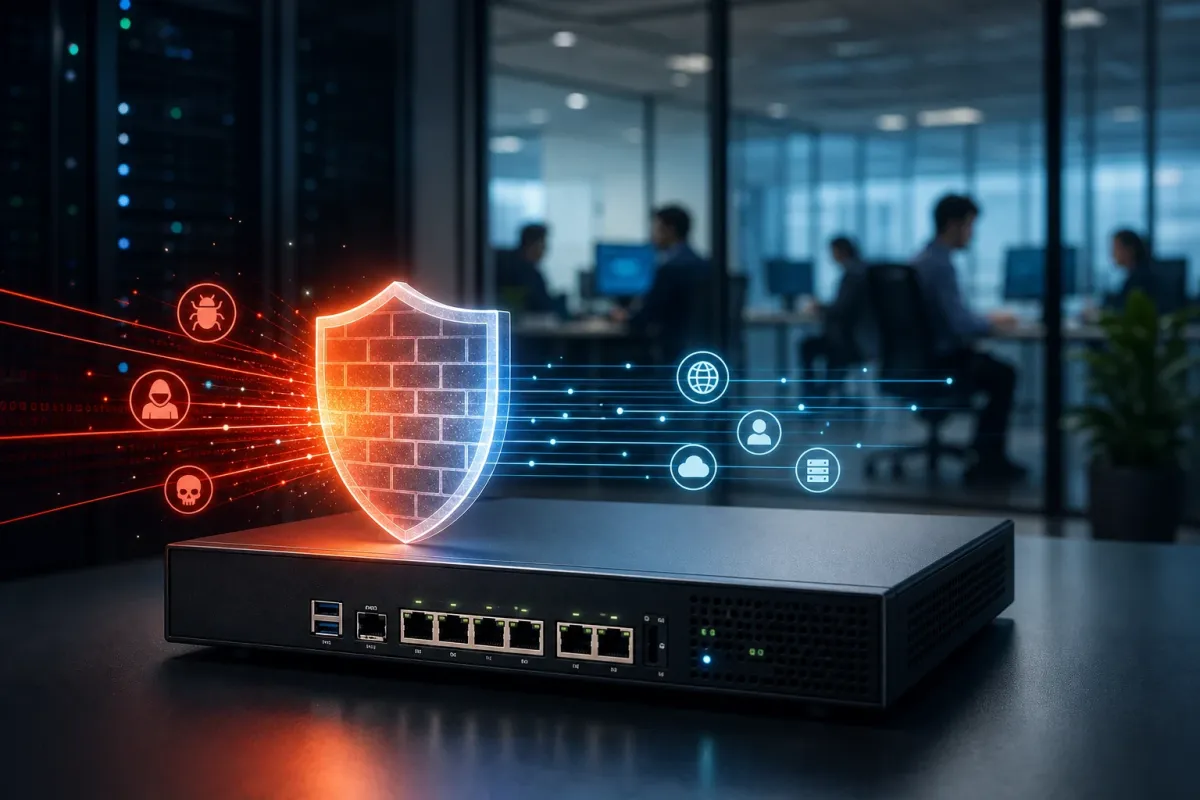
Un firewall es un dispositivo o software que actúa como una barrera protectora entre la red interna de una empresa y el exterior, regulando el flujo de información que entra y sale. Su función principal es evitar accesos no autorizados y proteger los activos digitales frente a amenazas como ataques cibernéticos, malware o intrusiones.
En entornos empresariales donde la información y los servicios digitales son críticos, un firewall se convierte en un componente indispensable para mantener la integridad, confidencialidad y disponibilidad de los datos corporativos.
La protección que ofrece un firewall se basa en reglas de filtrado que determinan qué tipo de tráfico puede ser permitido o bloqueado, basándose en criterios como direcciones IP, protocolos, puertos y contenido de los paquetes de datos.
Además, la adecuada configuración y mantenimiento de un firewall es vital para optimizar su desempeño y minimizar riesgos, ya que una configuración incorrecta puede generar vulnerabilidades o afectar el funcionamiento normal de la red.
Para qué sirve un firewall en una red empresarial y su impacto en la seguridad
El propósito principal de un firewall en un entorno empresarial es controlar y monitorear el tráfico de red para proteger los recursos internos frente a accesos no autorizados y ataques externos. Entre sus funciones específicas destacan:
- Filtrado de tráfico: Permite o deniega el paso de información según las reglas establecidas para proteger la red de amenazas.
- Prevención de intrusiones: Detecta y bloquea intentos de acceso malicioso o no autorizado.
- Segmentación de red: Facilita la división de la red en zonas seguras y controladas, limitando la propagación de ataques internos.
- Control de acceso: Restringe el acceso a determinados servicios o aplicaciones solo a usuarios o dispositivos autorizados.
- Protección contra malware: Algunos firewalls integran funciones para detectar y bloquear software malicioso antes de que alcance la red interna.
En síntesis, un firewall es una primera línea de defensa que ayuda a mantener la seguridad, rendimiento y confiabilidad de la red empresarial, evitando interrupciones y pérdidas económicas derivadas de incidentes de seguridad.
Cómo funciona un firewall: mecanismos y procesos de filtrado de tráfico
El funcionamiento de un firewall se basa en la inspección y control del tráfico de red que intenta ingresar o salir de un sistema o red protegida. Este proceso se ejecuta aplicando reglas predefinidas que permiten clasificar los paquetes de datos. Los principales mecanismos de funcionamiento son:
- Filtrado de paquetes: Evalúa cada paquete de datos individualmente, verificando atributos como dirección IP origen y destino, puerto, protocolo y bandera TCP para decidir si debe permitirse o bloquearse.
- Inspección con estado (Stateful Inspection): Además del análisis básico, el firewall mantiene un seguimiento del estado de las conexiones, permitiendo solo paquetes que forman parte de conexiones legítimas previamente establecidas.
- Filtrado a nivel de aplicación: Examina el contenido de los paquetes para identificar aplicaciones o servicios específicos y aplicar reglas más precisas, útil para detectar amenazas ocultas en protocolos comunes.
- Proxy y traducción de direcciones: Algunos firewalls actúan como intermediarios, ocultando las direcciones internas y manejando las conexiones para aumentar la seguridad.
Estos métodos permiten que el firewall decida dinámicamente qué tráfico es seguro y cuál debe ser bloqueado, controlando puertos bloqueados o abiertos según las políticas de seguridad establecidas por la empresa.
Tipos de firewall y sus características más relevantes
Existen diferentes tipos de firewall que se adaptan a las necesidades y arquitecturas de las redes empresariales. Entre los más comunes se encuentran:
- Firewall de red: Dispositivo o software que protege toda la red empresarial, filtrando el tráfico de entrada y salida en el perímetro de la red. Es el más utilizado para controlar accesos y proteger la infraestructura.
- Firewall de aplicaciones: Especializado en proteger aplicaciones específicas, como servidores web o bases de datos, filtrando tráfico a nivel de aplicación para detectar ataques dirigidos a vulnerabilidades concretas.
- Firewall perimetral: Instalado en el límite entre la red interna y externa, protege el perímetro de la red evitando accesos no autorizados desde internet o redes públicas.
- Firewall físico: Dispositivo hardware dedicado que se instala en la infraestructura de red para brindar protección. Suelen ofrecer alto rendimiento y funcionalidades avanzadas.
- Firewall virtual: Software que funciona en entornos virtualizados o en la nube, ideal para infraestructuras flexibles y escalables, especialmente en empresas que utilizan servicios en la nube.
La elección entre estos tipos dependerá de la arquitectura de red, el presupuesto, el nivel de seguridad requerido y la complejidad de las amenazas a enfrentar.
Reglas de firewall: definición, importancia y recomendaciones para su configuración
Las reglas de firewall son instrucciones específicas que determinan qué tráfico se permite o bloquea. Configurar adecuadamente estas reglas es fundamental para asegurar la red sin afectar la operatividad.
Algunas recomendaciones para crear reglas efectivas incluyen:
- Principio de menor privilegio: Permitir solo el tráfico estrictamente necesario para las operaciones del negocio.
- Orden lógico: Las reglas deben estar organizadas para que las más específicas tengan prioridad y evitar conflictos.
- Documentación clara: Registrar cada regla con su propósito y fecha de creación para facilitar auditorías y mantenimiento.
- Revisión periódica: Evaluar y actualizar las reglas para adaptarse a cambios en la red o nuevas amenazas.
- Evitar reglas amplias o genéricas: No se deben permitir rangos amplios de IP o puertos sin justificación, ya que aumentan la superficie de ataque.
Una gestión adecuada de las reglas de firewall maximiza la protección y reduce riesgos derivados de configuraciones erróneas o desactualizadas.
Filtrado de tráfico y puertos bloqueados: cómo contribuyen a la seguridad
El filtrado de tráfico es el proceso mediante el cual el firewall analiza los paquetes de datos para decidir si deben ser aceptados o rechazados. Los puertos de red, que son puntos de acceso para servicios y aplicaciones, son un foco clave en este proceso.
El bloqueo de puertos no utilizados o vulnerables es una práctica esencial para evitar que atacantes aprovechen estas vías para infiltrarse en la red. Por ejemplo, cerrar puertos comunes asociados a servicios inseguros o no necesarios limita significativamente las oportunidades de ataque.
El filtrado puede ser aplicado tanto en puertos de entrada como de salida, controlando así no solo quién entra a la red, sino también qué información puede salir, previniendo fugas de datos.
Este control granular es esencial en redes empresariales para evitar accesos no autorizados y mantener la integridad de los sistemas internos.
Comparación entre firewall físico y virtual: cuál conviene según el contexto empresarial
| Aspecto | Firewall Físico | Firewall Virtual |
|---|---|---|
| Implementación | Hardware dedicado instalado en la infraestructura | Software que corre en entornos virtualizados o en la nube |
| Escalabilidad | Limitada por capacidad física | Alta, adaptable a demanda |
| Costos | Mayor inversión inicial y mantenimiento | Menor costo inicial, pago por uso posible |
| Flexibilidad | Menor flexibilidad para cambios rápidos | Alta flexibilidad para configuraciones y actualizaciones |
| Rendimiento | Generalmente más alto y estable | Depende del entorno virtual y recursos asignados |
La decisión entre firewall físico o virtual debe considerar el tamaño de la empresa, la infraestructura existente, el presupuesto y la necesidad de flexibilidad o rendimiento.
Errores frecuentes en la administración de firewalls y cómo evitarlos
La efectividad de un firewall depende no solo de su tecnología sino también de su correcta gestión. Algunos errores comunes que pueden comprometer la seguridad incluyen:
- Configuración por defecto: Mantener reglas o configuraciones predeterminadas sin personalizarlas según la red y riesgos específicos.
- Falta de actualización: No aplicar actualizaciones o parches que corrigen vulnerabilidades y mejoran funciones.
- Reglas demasiado permisivas: Permitir acceso amplio sin justificación, aumentando la superficie de ataque.
- No monitorear logs: Ignorar los registros de tráfico que podrían indicar intentos de intrusión o fallos.
- Falta de segmentación: No dividir adecuadamente la red, lo que facilita la propagación de ataques internos.
Evitar estos errores requiere políticas claras, capacitación del equipo de TI y un proceso continuo de revisión y mejora.
Buenas prácticas para optimizar el uso del firewall en redes empresariales
Para maximizar los beneficios del firewall, se recomienda seguir prácticas como:
- Definir políticas de seguridad claras: Basadas en las necesidades del negocio y evaluaciones de riesgo.
- Implementar segmentación de red: Separar zonas críticas para limitar impactos de posibles brechas.
- Establecer un sistema de alertas: Que notifique actividades sospechosas o violaciones de reglas.
- Realizar auditorías periódicas: Para identificar y corregir configuraciones erróneas o desactualizadas.
- Capacitación continua: Mantener al equipo actualizado en tendencias de seguridad y nuevas amenazas.
Estas acciones fomentan un entorno más seguro y resiliente frente a incidentes cibernéticos.
Interlinking y recursos complementarios para potenciar la seguridad digital
Para profundizar en estrategias de protección digital y optimización de recursos en redes empresariales, es recomendable consultar agencias especializadas en SEO y seguridad informática. Un recurso útil es la página mejoresagenciasseobogota.com, que ofrece información relevante sobre servicios digitales que pueden complementar la protección y visibilidad online de su empresa.
Preguntas frecuentes sobre firewall y protección de redes empresariales
- ¿Qué diferencia hay entre un firewall físico y uno virtual?
- El firewall físico es un dispositivo hardware dedicado que protege la red en su infraestructura física, mientras que el virtual es un software que se ejecuta en entornos virtualizados o en la nube, ofreciendo mayor flexibilidad y escalabilidad.
- ¿Por qué es importante configurar correctamente las reglas de un firewall?
- Una configuración adecuada garantiza que solo el tráfico autorizado pase, evitando vulnerabilidades y permitiendo el funcionamiento normal de los servicios esenciales sin interrupciones.
- ¿Un firewall puede proteger contra todo tipo de ataques cibernéticos?
- No, aunque es una barrera fundamental, un firewall debe complementarse con otras medidas de seguridad como antivirus, sistemas de detección de intrusos y políticas de seguridad para una protección integral.
- ¿Cómo se selecciona el tipo de firewall más adecuado para una empresa?
- Depende del tamaño, infraestructura, presupuesto y necesidades específicas de seguridad. Por ejemplo, empresas con infraestructura en la nube pueden preferir firewalls virtuales, mientras que otras con redes físicas optan por firewalls físicos o perimetrales.
- ¿Qué riesgos implica no actualizar un firewall regularmente?
- La falta de actualizaciones puede dejar la red expuesta a vulnerabilidades conocidas, ataques nuevos y fallos en la detección, comprometiendo la seguridad de la empresa.