Qué es una VPN y cómo funciona el acceso remoto
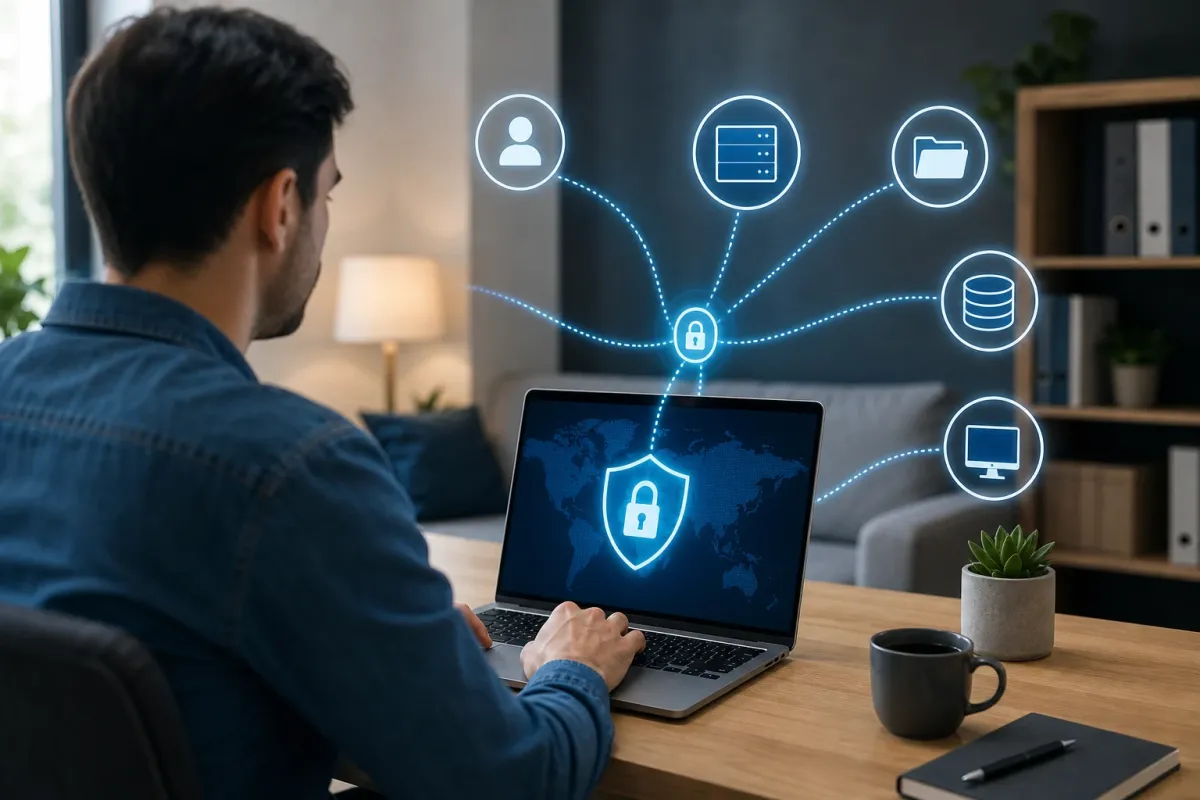
Una VPN, o red privada virtual, crea una conexión protegida sobre una red existente, como internet. En el acceso remoto, esa conexión permite que una persona se autentique desde fuera de la oficina y llegue a recursos autorizados de una red privada, como un servidor de archivos o una aplicación interna.
La conexión se establece entre el dispositivo del usuario y un servidor o pasarela VPN de la organización. Los datos que viajan entre ambos se encapsulan y, normalmente, se cifran. Esto reduce la exposición del contenido del tráfico en redes intermedias, pero no convierte automáticamente el equipo en seguro ni concede acceso a todos los recursos de la empresa.
Por ejemplo, una persona que trabaja desde su casa en Bogotá puede iniciar el cliente VPN de su empresa, verificar su identidad y consultar una aplicación interna que no está publicada directamente en internet. La autorización de la aplicación sigue siendo necesaria: conectarse a la VPN y tener permiso para usar un recurso son decisiones de seguridad distintas.
Cómo funciona una VPN paso a paso
Una conexión remota combina autenticación, un túnel de transporte, reglas de enrutamiento y controles de acceso. Aunque los detalles cambian según el producto y el protocolo, el recorrido habitual es el siguiente:
- El cliente localiza la pasarela. La aplicación VPN del computador o celular se conecta a la dirección indicada por la organización. Algunos sistemas operativos también incluyen clientes compatibles con determinados protocolos.
- Se verifica la identidad. La pasarela comprueba las credenciales, un certificado u otro mecanismo configurado. Puede solicitar un segundo factor y revisar requisitos del dispositivo antes de permitir la conexión.
- Se establece el túnel VPN. El cliente y la pasarela negocian los parámetros de seguridad y las claves de la sesión. A partir de ese momento, el tráfico seleccionado se encapsula y se protege mientras atraviesa la red intermedia.
- Se aplican rutas y permisos. El equipo recibe o usa reglas que determinan qué destinos pasan por el túnel. Los controles de la organización deciden a qué redes y servicios puede llegar ese usuario.
- El recurso responde. Si la ruta y los permisos son correctos, la aplicación o el servidor interno devuelve la información a través del camino configurado. Cuando la sesión termina o se interrumpe, el acceso por ese túnel deja de estar disponible.
La pasarela es un punto de entrada a la red privada, no necesariamente el destino final. Una vez que el tráfico sale del túnel en la infraestructura de la organización, su protección depende también de la seguridad de esa red y de los protocolos que utilicen las aplicaciones.
Qué hacen el túnel y el cifrado VPN
El túnel transporta paquetes dentro de otros paquetes para que puedan recorrer la red entre el cliente y la pasarela. El cifrado VPN hace que el contenido protegido no sea legible para quien observe ese trayecto sin disponer de las claves correspondientes. Los mecanismos de integridad permiten detectar modificaciones no autorizadas de los datos durante el transporte.
Esto no significa que el tráfico permanezca cifrado hasta cualquier destino final. Si una persona accede a un sitio mediante HTTPS, esa capa adicional protege la comunicación entre el navegador y el sitio, incluso después de salir de la pasarela VPN. Si una aplicación interna usa un protocolo sin cifrado, la protección del tramo posterior a la pasarela dependerá de otras medidas.
Para qué sirve una VPN en el trabajo remoto
La utilidad principal de una VPN de acceso remoto es conectar dispositivos externos con servicios privados sin tener que exponer cada servicio directamente a internet. También ayuda a proteger el tráfico entre el dispositivo y la pasarela cuando la persona utiliza una red que la empresa no controla.
Entre los usos habituales están el acceso a carpetas compartidas, escritorios remotos, herramientas administrativas, bases de datos y aplicaciones que solo aceptan conexiones desde la red corporativa. Cada caso requiere permisos apropiados: por ejemplo, un proveedor externo podría necesitar acceso a una sola aplicación, mientras que un administrador podría requerir acceso a varios sistemas durante una tarea concreta.
Una VPN también puede permitir que ciertas conexiones a internet salgan por la red de la empresa, donde se aplican políticas de seguridad y registro. Esto depende de las rutas configuradas; no todas las VPN corporativas envían todo el tráfico por la oficina.
La conexión puede ser útil desde una red pública, pero no elimina otros riesgos. Un portal falso puede capturar credenciales, un archivo malicioso puede infectar el dispositivo y una sesión autorizada puede usarse indebidamente si alguien obtiene acceso a ella. La VPN protege un trayecto de comunicación; no sustituye la protección del equipo ni la verificación de identidad.
VPN de acceso remoto y VPN sitio a sitio: diferencias
Ambas modalidades pueden crear túneles cifrados, pero conectan extremos diferentes y responden a necesidades distintas. La elección depende de si se busca conectar personas y dispositivos individuales o redes completas.
| Criterio | VPN de acceso remoto | VPN sitio a sitio |
|---|---|---|
| Extremos habituales | Un dispositivo individual y una pasarela de la organización. | Dos pasarelas que representan redes diferentes. |
| Uso típico | Una persona accede desde su casa a una aplicación interna. | Una sede intercambia información con otra sede o con una red en la nube. |
| Inicio de conexión | El usuario o el dispositivo establece la sesión, según la configuración. | Las pasarelas establecen y mantienen el túnel según sus reglas. |
| Control de acceso | Puede aplicarse por usuario, dispositivo, grupo y recurso. | Se aplican rutas y reglas entre redes; los servicios pueden exigir autenticación adicional. |
| Consideración principal | Gestión de identidades, equipos y sesiones remotas. | Coordinación de direcciones, rutas y políticas entre ambos extremos. |
Una organización puede utilizar los dos modelos a la vez: una VPN sitio a sitio para conectar una oficina con una red alojada en la nube y una VPN de acceso remoto para que sus empleados lleguen a los recursos permitidos. Un túnel entre sedes no debería interpretarse como permiso automático para que cualquier equipo de una red acceda a toda la otra.
Túnel completo y túnel dividido: qué tráfico pasa por la VPN
Las rutas del dispositivo determinan si una conexión se envía a la pasarela VPN o utiliza otra salida. Esta decisión influye en el rendimiento, la visibilidad de seguridad y la exposición del tráfico.
Túnel completo
En una configuración de túnel completo, el tráfico destinado a internet se dirige normalmente a través de la VPN, además del tráfico hacia la red interna. La organización puede aplicar controles en su punto de salida, pero la pasarela y su conexión deben tener capacidad para manejar ese volumen. Una videollamada, por ejemplo, podría recorrer un trayecto más largo y verse afectada por congestión o latencia.
La cobertura real depende de la configuración: puede haber excepciones, tráfico local o protocolos que no sigan la ruta esperada. Por eso conviene comprobar las políticas efectivas, incluidas las de IPv6 y las solicitudes DNS, en lugar de asumir que todo está protegido solo por activar una opción.
VPN de túnel dividido
Con túnel dividido, solo los destinos definidos, como las redes internas, pasan por la VPN; otras conexiones pueden salir directamente por la red local. Así, el acceso a una carpeta corporativa puede usar el túnel mientras una videollamada pública emplea la conexión habitual del usuario.
La ventaja potencial es reducir la carga de la pasarela y evitar recorridos innecesarios. El costo es que el tráfico que sale por fuera no recibe los mismos controles de red centralizados y queda expuesto a las condiciones de esa conexión, aunque siga protegido por HTTPS cuando corresponda. La organización debe definir qué destinos excluye, proteger el dispositivo y comprobar que las rutas no permitan accesos no deseados entre redes.
No existe una opción mejor para todos los casos. Si una aplicación requiere inspección centralizada o acceso desde una dirección corporativa, puede necesitar el túnel completo o una ruta específica. Si el tráfico de una herramienta externa es voluminoso y tiene controles propios adecuados, una excepción evaluada puede ser razonable.
Qué necesita una VPN corporativa para ser segura
El cifrado es solo una parte del diseño. Una conexión remota segura depende de quién entra, desde qué dispositivo, a qué recursos puede llegar y cómo se controla la sesión. Estos criterios permiten evaluar una solución sin asumir que una marca o un protocolo resuelven por sí solos todos los riesgos.
Identidad y permisos
La autenticación multifactor añade una barrera frente al robo de contraseñas, aunque su eficacia depende del método utilizado y de la resistencia de este al fraude. Siempre que sea viable, conviene usar factores resistentes al phishing y evitar aprobar solicitudes que el usuario no haya iniciado. Los certificados de dispositivo pueden complementar la identificación, según la arquitectura elegida.
Los permisos deben responder a la función de cada persona. Una cuenta de un contratista, por ejemplo, puede limitarse a un servidor y a un periodo de trabajo definidos. Separar el acceso de administración del acceso ordinario reduce la exposición de los sistemas sensibles. También es necesario retirar o modificar permisos cuando cambia la función de una persona o termina su relación con la organización.
Estado del dispositivo y administración
Un equipo comprometido puede llevar el problema al interior de la red aunque el túnel esté cifrado. Por eso conviene exigir actualizaciones, bloqueo de pantalla y herramientas de protección apropiadas, además de decidir si se permite el uso de dispositivos personales. Algunas soluciones comprueban el estado del equipo antes de conectarlo, pero esa comprobación debe mantenerse y no garantiza detectar todas las amenazas.
La pasarela VPN también necesita mantenimiento: actualización de software, configuración revisada, administración restringida y atención a vulnerabilidades publicadas por su fabricante. Como suele estar accesible desde internet, dejarla sin actualizar puede crear una puerta de entrada a los sistemas que pretende proteger.
Segmentación, registros y capacidad
Segmentar significa separar recursos y controlar las comunicaciones entre ellos. En una VPN, esto permite que un usuario llegue a la aplicación que necesita sin quedar en la misma posición de acceso que todos los equipos de la oficina. Los servidores y aplicaciones deben conservar sus propios controles de autenticación y autorización.
Los registros de conexión pueden ayudar a investigar accesos fallidos, horarios inesperados y sesiones anómalas. Deben gestionarse con una finalidad definida, acceso restringido y periodos de conservación acordes con las obligaciones aplicables. También hay que dimensionar la solución para los usuarios simultáneos y probar la recuperación ante fallos de la pasarela o de la conexión.
Cómo configurar una conexión remota de forma práctica
Para una persona usuaria, el procedimiento exacto depende de las instrucciones de su organización. No es recomendable descargar clientes desde enlaces recibidos sin verificar ni improvisar direcciones de servidores.
- Obtén los datos por un canal confiable. Solicita la dirección de la pasarela, el cliente aprobado y las instrucciones de autenticación. Confirma si el acceso exige un dispositivo administrado o un certificado.
- Prepara el equipo. Instala las actualizaciones indicadas y configura el bloqueo de pantalla. Si se requiere un cliente VPN, descárgalo desde la fuente oficial aprobada por la organización.
- Configura el perfil. Introduce los datos proporcionados o importa el perfil autorizado. No desactives la verificación del certificado del servidor para resolver avisos de conexión; consulta al equipo responsable.
- Inicia sesión y verifica el segundo factor. Comprueba que la solicitud corresponde al intento que acabas de realizar. No compartas códigos ni aceptes aprobaciones inesperadas.
- Prueba un recurso permitido. Abre la aplicación o carpeta que necesitas. Si la VPN indica que está conectada pero el recurso falla, registra el mensaje y contacta a soporte sin enviar contraseñas ni códigos.
- Finaliza la sesión según la política. Desconecta cuando corresponda y evita guardar credenciales en equipos compartidos. Si pierdes el dispositivo o sospechas que una cuenta fue comprometida, informa de inmediato para que puedan revocar el acceso.
Para quien administra la solución, antes de distribuir perfiles conviene definir las redes de destino, los grupos autorizados, el método de autenticación, las rutas DNS y el comportamiento ante una desconexión. Una prueba con una cuenta de permisos limitados ayuda a comprobar tanto lo que debe funcionar como lo que debe permanecer bloqueado.
Por qué una VPN puede conectarse y aun así no dar acceso
El estado de conexión solo confirma que se estableció una sesión con la pasarela. No demuestra que exista una ruta válida hacia la aplicación, que el nombre del servidor se resuelva correctamente o que el usuario tenga autorización para entrar.
- Permisos insuficientes: la cuenta puede conectarse a la VPN, pero no pertenecer al grupo autorizado para el recurso. La solución es revisar la asignación de acceso, no ampliar todos los permisos por defecto.
- Problemas de DNS: un nombre interno puede no resolverse si el dispositivo utiliza servidores DNS incorrectos o si la configuración dividida no incluye ese dominio. Conviene comprobarlo con las herramientas aprobadas por soporte.
- Rutas o direcciones superpuestas: si la red doméstica y la corporativa usan el mismo rango privado, el dispositivo puede enviar el tráfico al lugar equivocado. El cambio de direccionamiento o de rutas debe evaluarlo el administrador.
- Bloqueos de red: una red de hotel, una política local o un firewall pueden impedir el protocolo o el puerto utilizado. El equipo de soporte debe confirmar las alternativas admitidas, sin recurrir a configuraciones no autorizadas.
- Rendimiento o interrupciones: la distancia a la pasarela, la capacidad disponible, la calidad de la conexión y los cambios entre wifi y datos móviles pueden afectar la sesión. Probar desde otra red ayuda a aislar la causa.
- Estado del servicio de destino: la aplicación interna puede estar caída o requerir una sesión independiente. Es útil comparar el acceso con el de otra persona autorizada antes de atribuir el fallo al túnel.
Si la conexión falla de forma intermitente, anota la hora, el tipo de red, el mensaje mostrado y el recurso afectado. Son datos útiles para soporte; evita incluir capturas que revelen credenciales, códigos de verificación o información sensible.
Cuándo considerar alternativas o complementos a la VPN
Una VPN corporativa es útil cuando se necesita acceso a varios recursos de red, en especial si existen aplicaciones heredadas que dependen de direcciones privadas. Sin embargo, puede ser una solución más amplia de lo necesario si una persona solo debe utilizar una aplicación web concreta.
En ese caso, una aplicación publicada de forma segura con autenticación multifactor y controles de acceso puede evitar el acceso general a la red. Otra alternativa es el acceso a la red de confianza cero, conocido como ZTNA, que suele conceder acceso a aplicaciones específicas tras evaluar identidad y contexto. Sus capacidades varían entre productos y también requieren una configuración cuidadosa.
Un escritorio remoto o una infraestructura de escritorios virtuales pueden ser apropiados cuando se busca mantener aplicaciones y datos en un entorno administrado, aunque introducen sus propias necesidades de capacidad, disponibilidad y protección del acceso. La decisión debe considerar qué recursos se necesitan, desde qué dispositivos, con qué controles y qué experiencia espera el usuario, en lugar de asumir que una sola tecnología sirve para todos los escenarios.