Acciones inmediatas ante un ataque de ransomware en la empresa
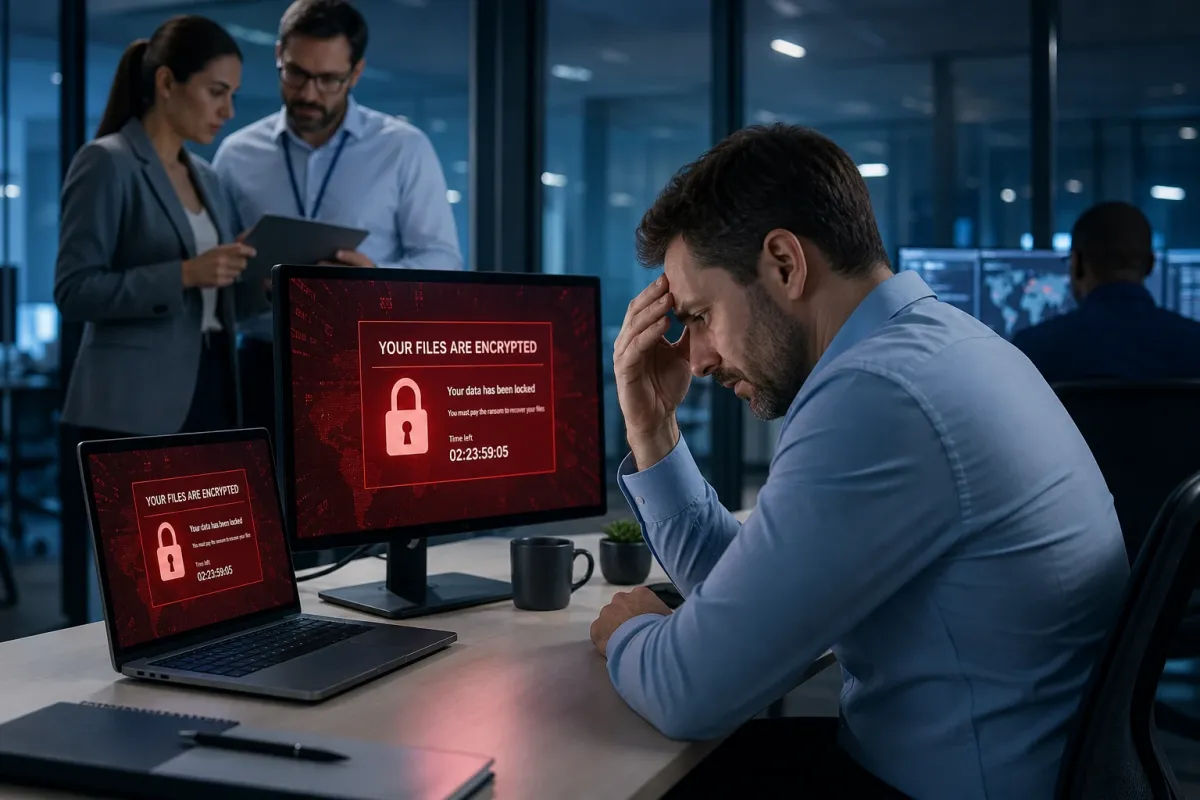
Cuando una empresa enfrenta un ataque de ransomware, la rapidez y precisión en la respuesta determinan el impacto final sobre sus operaciones y activos digitales. La primera acción crucial es confirmar la detección del ransomware. Esto implica identificar indicios claros, como mensajes de rescate, archivos cifrados por ransomware o comportamientos inusuales en los sistemas. Una vez confirmado, el protocolo ante ransomware debe activarse de inmediato para minimizar daños.
El primer paso en la contención de ransomware consiste en aislar los equipos infectados. Esto previene la propagación de ransomware a otros dispositivos y redes conectadas. Desconectar el equipo afectado de internet y redes internas es fundamental para evitar que el malware continúe cifrando archivos o comprometiendo más sistemas.
Cómo detectar ransomware eficazmente en entornos corporativos
Detectar ransomware a tiempo requiere una combinación de monitoreo automatizado y capacitación del personal. Las soluciones de seguridad con detección basada en comportamiento pueden identificar patrones de cifrado masivo o accesos no autorizados a archivos. Además, la formación en ciberseguridad orientada a reconocer correos electrónicos o enlaces maliciosos es esencial para reducir la incidencia de infecciones.
El reconocimiento de mensajes de rescate y la identificación de archivos cifrados por ransomware deben integrarse en los procedimientos de vigilancia TI. Esto incluye revisar extensiones inusuales en archivos o archivos con nombres alterados, que suelen ser señales claras de un ataque activo.
Protocolo detallado ante ransomware: pasos para la contención y respuesta
Establecer un protocolo ante ransomware es indispensable para garantizar una respuesta coherente y ordenada. El protocolo debe incluir:
- Notificación inmediata: informar a los equipos de seguridad TI y a la dirección de la empresa.
- Aislamiento: desconectar dispositivos infectados y restringir accesos para evitar la propagación.
- Evaluación del alcance: determinar qué sistemas y datos han sido afectados.
- Conservación de evidencias: preservar logs, archivos afectados y cualquier dato relevante para el análisis forense.
- Comunicación interna y externa: coordinar mensajes a personal, clientes y autoridades regulatorias si es necesario.
Una gestión adecuada de este protocolo reduce riesgos legales y financieros, y permite una recuperación más rápida.
Importancia de conservar evidencias de ransomware para análisis y denuncia
La conservación de evidencias tras un ataque es vital para comprender el origen y funcionamiento del ransomware, y para facilitar investigaciones legales o policiales. Se recomienda documentar la hora de detección, capturas de pantalla de mensajes de rescate, archivos cifrados, registros de accesos y cualquier anomalía detectada.
Estos datos permiten a expertos en ciberseguridad analizar patrones, identificar vulnerabilidades explotadas y diseñar medidas preventivas futuras. Además, en países como Colombia, reportar ataques cibernéticos a las autoridades es un paso clave para cumplir con normativas y colaborar en la lucha contra este tipo de delitos.
Contención de ransomware: técnicas y herramientas recomendadas
La contención efectiva del ransomware combina acciones manuales y automatizadas. Además del aislamiento físico y de red, se pueden utilizar herramientas especializadas para detener procesos maliciosos en ejecución y bloquear comunicaciones con servidores de comando y control.
Las soluciones avanzadas de antivirus y antimalware con capacidades de detección en tiempo real juegan un papel fundamental. Algunas herramientas permiten revertir cambios en archivos o restaurar versiones anteriores, lo que puede ser útil en la contención inicial. Sin embargo, no todas las variantes de ransomware son iguales, por lo que la elección de herramientas debe basarse en una evaluación técnica específica.
Errores frecuentes en la contención que deben evitarse
Entre los errores comunes destacan:
- No aislar inmediatamente los dispositivos infectados, lo que facilita la propagación.
- Apagar o reiniciar equipos sin asesoría, que puede destruir evidencias importantes.
- No informar al equipo de seguridad o a la dirección de manera oportuna.
- Ignorar la conservación de logs y datos relevantes para el análisis forense.
- Intentar pagar el rescate sin consultar expertos, lo que no garantiza la recuperación y puede incentivar futuros ataques.
Conocer estos errores permite mejorar la respuesta y reducir el impacto del ataque.
Recuperación tras ransomware: estrategias para restaurar operaciones y datos
Después de contener la amenaza, la recuperación es el siguiente gran desafío. La estrategia más segura es restaurar los sistemas desde copias de seguridad limpias y recientes. Esto evita la reinfección y garantiza la integridad de la información recuperada.
Es fundamental verificar la calidad y disponibilidad de los respaldos como parte del plan de acción ante ransomware. Las empresas que mantienen políticas estrictas de backup y pruebas periódicas de restauración están mejor preparadas para superar estos incidentes.
Opciones en ausencia de backups confiables
Si no existen backups o están comprometidos, las opciones se limitan y se vuelven más riesgosas. Algunas alternativas incluyen:
- Utilizar herramientas de descifrado gratuitas disponibles para ciertas variantes de ransomware, aunque no todas las familias tienen soluciones públicas.
- Evaluar con expertos la posibilidad de recuperación de datos mediante técnicas forenses o de restauración parcial.
- En último caso, considerar la negociación con atacantes, aunque esta práctica no es recomendada por expertos debido a riesgos legales y la falta de garantía.
La ausencia de copias de seguridad resalta la importancia de implementar un plan de acción ante ransomware preventivo.
Plan de acción ante ransomware: prevención y preparación para reducir riesgos
Un plan integral ante ransomware debe incluir medidas preventivas, detección temprana, respuesta rápida y recuperación efectiva. Entre las acciones clave se encuentran:
- Capacitación continua: formar a empleados para reconocer intentos de phishing y otras tácticas usadas para distribuir ransomware.
- Actualización constante: mantener sistemas operativos, software y antivirus al día para cerrar vulnerabilidades.
- Segmentación de red: limitar accesos y privilegios para contener posibles infecciones.
- Políticas de backup robustas: realizar copias de seguridad frecuentes, almacenarlas offline o en entornos aislados y probar su integridad.
- Simulacros y pruebas: practicar escenarios de ataque para evaluar la capacidad de respuesta y mejorar procesos.
Contar con un plan estructurado no solo reduce la probabilidad de infección, sino que también optimiza la gestión ante un incidente real, disminuyendo tiempos de inactividad y pérdidas económicas.
Aspectos legales y regulatorios en ataques de ransomware en Colombia
Las empresas en Colombia deben estar conscientes de las obligaciones legales tras un ataque de ransomware. La protección de datos personales está regulada por la Ley 1581 de 2012 y otras normas relacionadas. En caso de comprometerse información sensible, es necesario reportar el incidente a la Superintendencia de Industria y Comercio y, en ciertos casos, a los afectados.
Además, la denuncia a las autoridades competentes contribuye a la investigación de delitos informáticos y a la prevención futura. Mantener registros claros y conservar evidencias facilita el cumplimiento normativo y protege la reputación corporativa.
Recomendaciones para elegir proveedores y aliados en ciberseguridad
La colaboración con expertos es fundamental para mitigar riesgos y mejorar la resiliencia ante ransomware. Al seleccionar proveedores de servicios de seguridad, se deben considerar aspectos como:
- Experiencia comprobada en respuesta a incidentes y recuperación.
- Capacidad para realizar análisis forenses y conservar evidencias.
- Servicios integrales que incluyan monitoreo, detección y formación.
- Adaptación a normativas locales y sectoriales.
- Referencias y casos de éxito verificables.
Elegir un aliado estratégico permite que la empresa cuente con soporte especializado y actualizado frente a amenazas complejas.
Para optimizar la visibilidad y estrategia digital de estos servicios, empresas como globalsistemas recomiendan integrar un enfoque SEO y UX adecuado para captar clientes interesados en soluciones de seguridad.
Casos prácticos y lecciones aprendidas de ataques reales
Analizar incidentes de ransomware en empresas similares aporta aprendizajes valiosos. Por ejemplo, ataques donde la falta de backups o la demora en aislar equipos generaron pérdidas significativas. En contraste, organizaciones con protocolos claros lograron contener rápidamente y minimizar el impacto.
Estos ejemplos ilustran la importancia de la preparación y refuerzan la necesidad de mantener una cultura corporativa de seguridad. Implementar mejoras continuas basadas en experiencias reales es una práctica recomendada para evitar repetir errores.
Preguntas frecuentes sobre qué hacer ante un ataque de ransomware en la empresa
¿Qué debo hacer inmediatamente después de detectar un ataque de ransomware?
Lo primero es aislar el equipo o sistema afectado desconectándolo de la red y de internet para evitar la propagación. Luego, notifique a su equipo de seguridad TI y siga el protocolo de respuesta establecido.
¿Pagar el rescate garantiza recuperar los archivos cifrados por ransomware?
No existe garantía de que los atacantes entreguen la clave de descifrado tras el pago. Además, puede incentivar futuros ataques y generar implicaciones legales. Se recomienda consultar con expertos antes de considerar esta opción.
¿Cómo puedo conservar las evidencias de un ataque para análisis forense?
Debe documentar todos los incidentes, capturas de pantalla, conservar logs de sistemas, registros de accesos y cualquier archivo relacionado sin modificar el equipo afectado. Esto facilita la investigación y cumplimiento legal.
¿Qué papel juegan las copias de seguridad en la recuperación tras ransomware?
Son fundamentales para restaurar datos y sistemas sin pagar rescate. La existencia de backups recientes y verificados permite una recuperación segura y rápida, minimizando pérdidas.
¿Cómo prevenir futuros ataques de ransomware en la empresa?
Implementando formación continua, actualizando sistemas, segmentando redes, realizando backups frecuentes y adoptando soluciones de seguridad avanzadas. También es importante establecer un plan de acción ante ransomware para estar preparados.